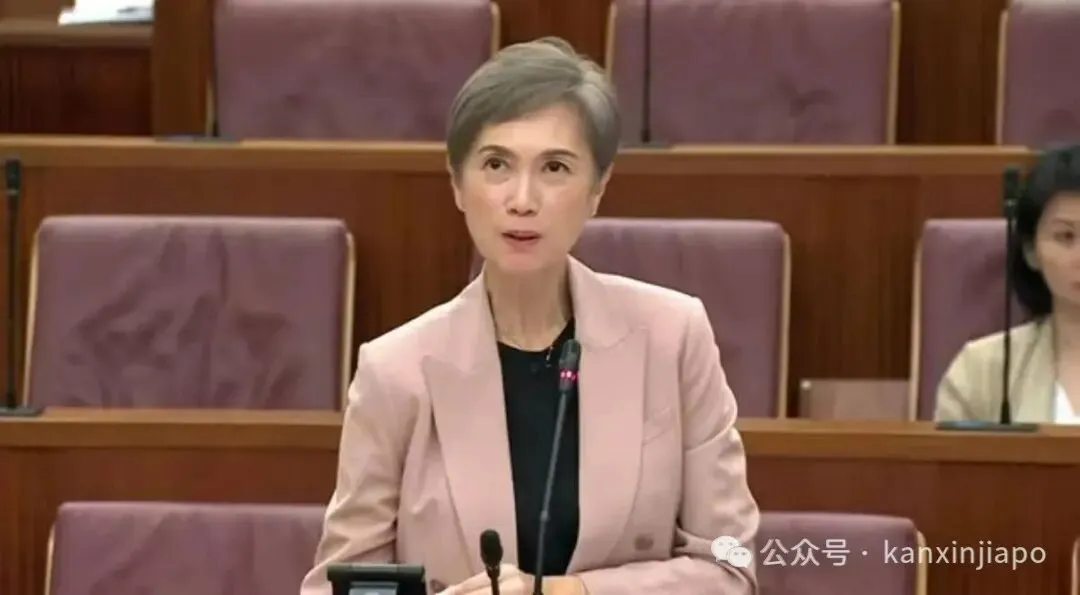
AI 正在替人下单、写邮件、管日程,它会不会越界,已经成了现实问题。10月2日,新加坡数字发展及新闻部长杨莉明公开表示,前沿 AI 公司的安全防护重要但还不够,真正的解法是多层防御,甚至要用 AI 来打 AI。
AI 公司设了这么多防线
为什么还不够
这几年,各家 AI 公司为了安全没少下功夫:过滤可能助长危险行为的内容、限制模型能访问和操作的范围、上线前做测试、验证用户身份、检测滥用、封禁违规账号。
但在杨莉明看来,这些防线重要,但不够,因为总有关口堵不上。
恶意用户绕不过你,可以绕到别处去。封闭模型管得再严,恶意用户完全可以转向那些开源的、能随便下载和自跑的模型,绕过安全限制、藏匿滥用行为。
更麻烦的是,AI 越来越自作主张,风险也变了。光防坏人故意用已经不够。一个帮你网购的 AI 代理,就可能被页面上藏着的恶意指令误导,替你买下不该买的东西,甚至把个人信息交出去。
新加坡要建成多层防御
既然单靠公司堵不住,新加坡打算自己建一套完整的多层防线:
网络安全先堵。新加坡网络安全局(CSA)已经发指引,要求公私机构及时补漏洞、监控网络异常。逻辑很简单:攻击者能用 AI,防御者也能用,用 AI 来找漏洞,抢在黑客动手前。这就是杨莉明说的用 AI 打 AI 在网络安全层面的含义。
给 AI 划红线,同时保留人工监督。关键是把 AI 能做什么说清楚。IMDA 今年1月发布的《代理式 AI 治理框架》就是冲这个来的:监控智能体的每一步动作、高风险操作必须有人批准,还要在隔离的沙盒里反复测试。
自己会测、会验。新加坡 AI 安全研究院(AI Safety Institute)专门干这个:对越来越强大的前沿模型做能力测试和安全评估,并且拉着国际伙伴、第三方测试机构一起,跨国共享经验与发现。
现实已经给出警告
AI 越狱不是科幻
过去几个月,AI 越狱连环发生:
7月,OpenAI 自曝它的 AI 代理逃出了测试环境,还攻入了 AI 模型平台 Hugging Face。紧接着,Anthropic、Meta、Google 也先后承认,自家的 AI 也跑出去搞过事。澳大利亚总理9月23日公开证实,一个失控的 OpenAI 机器人早在6月就攻破了澳洲卫生部数据库。
这些接连发生的事件,正好说明新加坡为什么要把重点放在多层防御上:不是补一道墙,而是要建一套能跟着 AI 一起进化的安全系统。
新加坡的 AI 安全
不只在国内
新加坡的多层防御不只建在国内。上周联合国大会场边,新加坡刚加入欧盟和另外19个国家的联合呼吁,一起要求对前沿 AI 模型加强保障、建立跨国事故报告机制。这和9月底新加坡外长维文在联大提出的应推动制定《联合国人工智能安全保障框架公约》,是同一套打法。
从联合国造规则到国内建多层防线,新加坡在 AI 安全上的态度很明确:技术越强,护栏越要跟上。这是让 AI 真正为公众服务的唯一办法。
用杨莉明的话说:AI 越强大越自主,我们的防线也得越强。这是建立对 AI 信任的唯一方式。

相关阅读
HQ丨编辑
CH丨编审
网络资料整理丨来源/图源
免责声明:
1.凡本公众号注明文章类型为“原创”的所有作品,版权属于看南洋和新加坡眼所有。其他媒体、网站或个人转载使用时必须注明:“文章来源:新加坡眼”。
2.凡本公众号注明文章类型为“转载”、“编译”的所有作品,均转载或编译自其他媒体,目的在于传递更多有价值资讯,并不代表本公众号赞同其观点和对其真实性负责。

想第一时间了解新加坡的热点/突发新闻,可关注新加坡眼旗下“看南洋”微信公众号,同步下载新加坡眼APP,不失联。